「身に覚えのない怪しいメールを、うっかり開いてしまった…!」 「メールを開いただけでウイルスに感染したり、個人情報が抜き取られたりするの?」
今まさにそんな不安を抱えて、この記事にたどり着いたのではないでしょうか。焦ってしまいますよね。
ですが、まずは深呼吸して落ち着いてください。 結論からお伝えすると、メールの本文を開いただけ(リンクやファイルを押していない状態)であれば、基本的には安全です。
この記事では、迷惑メールを開いてしまったあとの「正しい対処法」と、被害を防ぐために「絶対にやってはいけないNG行動」を分かりやすく解説します。
最後まで読めば、今すぐやるべきことが分かり、安心してスマホやパソコンを使い続けられるようになりますよ。
結論から言うと、迷惑メールを「開いただけ」なら基本的には安全
「ヤマト運輸」や「Amazon」「クレジットカード会社」などを装った巧妙な迷惑メール。うっかりタップして中身を見てしまうことは、誰にでも起こり得ます。
しかし、ただメールを開いてしまっただけであれば、過剰に心配する必要はありません。
文字や画像を見ただけではウイルス感染・乗っ取りは起きない
現在のiPhoneやAndroidスマートフォン、そしてGmailやYahoo!メールなどの主要なメールサービスは、非常に強力なセキュリティで守られています。
そのため、「メールのテキスト(文章)を読んだだけ」や「本文に表示された画像を見ただけ」で、勝手にウイルスが侵入したり、スマホが乗っ取られたりする仕組みにはなっていません。
悪意のあるプログラム(ウイルスなど)は、あなたが自ら「リンクをタップして危険なサイトへ移動する」か、「添付ファイルをダウンロードして開く」という行動をとらない限り、簡単には作動しないようになっています。
つまり、今の時点で「開いて中身を見ただけ」なら、あなたのスマホやパソコンは安全な状態です。
なぜ「開くだけで危険」という噂があるの?
では、なぜネット上では「迷惑メールは開くだけでも危険!」と言われることがあるのでしょうか。
実はこれ、「ひと昔前のパソコンのメールソフト」での話が大きく影響しています。 10年以上前の古いメールソフトの中には、メールを開いた瞬間に、裏側で勝手に悪意のあるプログラムを読み込んでしまう脆弱性(弱点)を持ったものがありました。
しかし現在では、OS(スマホやPCのシステム)もメールアプリも進化し、そうした「自動でプログラムが実行される危険な仕組み」はしっかりとブロックされるようになっています。
昔の常識が噂として残っているだけですので、最新のスマホやパソコンを使っているなら「開いただけ」で即アウト、ということはありません。
【要注意】開いた後に「絶対にやってはいけない」3つのNG行動
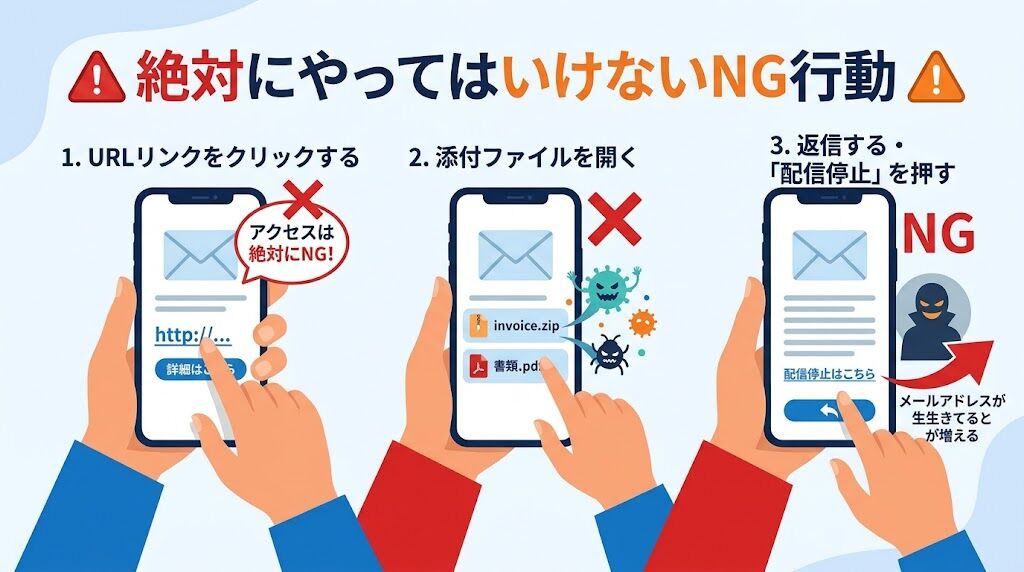
メールを開いただけなら安全ですが、その後に「アクションを起こしてしまうこと」が最大の危険を招きます。被害に遭わないために、以下の3つの行動は絶対に避けてください。
1. 本文中のURLリンクやボタンをクリックする
「アカウントが一時停止されています」「未納料金のお支払いをお願いします」といった不安を煽る文章とともに、青い文字のURLや「ログインはこちら」といったボタンが配置されていることがよくあります。
これをクリックしてしまうと、本物そっくりに作られた偽サイト(フィッシング詐欺サイト)に誘導され、IDやパスワード、クレジットカード情報を盗み取られてしまいます。どれだけ本物っぽく見えても、絶対にタップしないでください。
2. 添付ファイル(PDFやZIPなど)をダウンロード・開く
「請求書」「領収書」「配送伝票」などの名目で、PDFやZIPファイルが添付されている迷惑メールも多く存在します。
これらの添付ファイルをダウンロードして開いてしまうと、スマホやパソコンが直接ウイルス(マルウェアやランサムウェア)に感染する確率が跳ね上がります。見知らぬ送信者からのファイルには絶対に触らないのが鉄則です。
3. 「配信停止」などのリンクを押す、または返信する
メールの末尾に「今後の配信停止をご希望の方はこちら」と、わざと親切なリンクが書かれていることがあります。しかし、これも巧妙な罠です。
リンクを押したり、「もう送らないでください」と怒りの返信をしてしまうと、詐欺業者に「このメールアドレスは現在使われている(生きている)アドレスだ」と証明してしまうことになります。結果として、さらに大量の迷惑メールの標的にされてしまうため、一切反応しないことが一番の対策です。
迷惑メールを開いてしまった直後にやるべき対処法
では、うっかり開いてしまったメールはどう処理すればいいのでしょうか。被害をゼロに抑えるための正しい手順は、とても簡単な以下の2ステップです。
ステップ1. 何もクリックせずにメールソフト・アプリを閉じる
まずは落ち着いて、画面内のリンクや画像に指が触れないように注意しながら、メールをそっと閉じましょう。
スマホの場合はホーム画面に戻ったり、戻るボタンで受信トレイの一覧に戻るだけで大丈夫です。
ステップ2. 該当のメールを「迷惑メール報告」して削除する
単にゴミ箱へ捨てるだけでなく、メールサービスに「これは迷惑メールです」と報告してから削除するのが最も効果的です。これにより、次回から同じような手口のメールが自動的に弾かれやすくなります。
Gmailを使っている場合: 開いているメールの右上にある「︙(3つの点)」をタップし、「迷惑メールを報告」を選択します。
iPhoneの標準メールアプリを使っている場合: 画面下部の「矢印マーク(返信などのメニューボタン)」をタップし、「迷惑メールに移動」を選択します。
たったこれだけで対処は完了です!もう不安に思う必要はありません。
アカウント乗っ取りを防ぐ!日常からできる強力なセキュリティ対策
迷惑メールを無視・削除できるようになれば第一段階はクリアですが、ネット社会ではいつどこで自分の情報が狙われるか分かりません。
万が一の事態に備えて、あなたの大切なアカウント(Google、Apple、SNS、銀行など)を守るための強力な防衛策を3つ紹介します。
パスワードの使い回しを避け「二段階認証」を必ず設定する
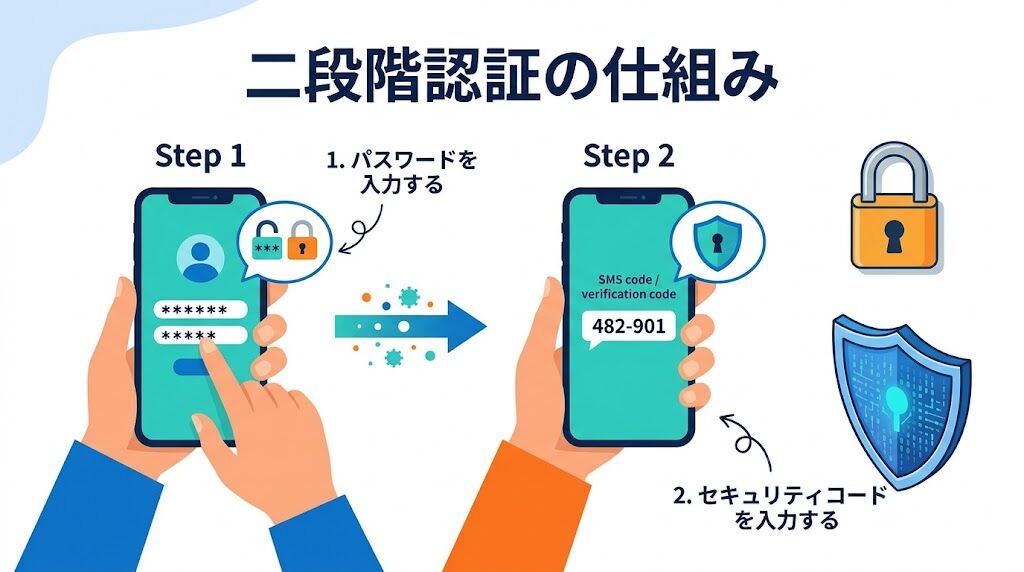
複数のサービスで同じパスワードを使い回していると、どこか1箇所から情報が漏れただけで、すべてのアカウントが次々と乗っ取られる危険があります。
そこで絶対に設定しておきたいのが「二段階認証(多要素認証)」です。 これは、パスワードを入力した後、スマホのSMS(ショートメッセージ)や専用アプリに届く「その時だけのセキュリティコード」を追加で入力しないとログインできない仕組みです。
これを設定しておけば、万が一パスワードが盗まれても、手元にあなたのスマホがない限り犯人はログインできず、乗っ取りを未然に防ぐことができます。
次世代の安全基準「パスキー認証」を活用する
さらに強固で、しかも簡単なセキュリティとして現在急速に普及しているのが「パスキー(Passkey)認証」です。
これは「パスワードを覚える・入力する」という従来の方式をなくし、スマホの指紋認証や顔認証(生体認証)を使ってログインする最新の技術です。 パスワード自体が存在しないため、偽サイトに入力して盗まれる(フィッシング詐欺に遭う)リスクが物理的にゼロになります。
現在、GoogleアカウントやAmazon、X(旧Twitter)など主要なサービスが続々とパスキーに対応しています。設定の「セキュリティ」項目から簡単に移行できるので、対応しているサービスから積極的に切り替えていくのがおすすめです。
OSやアプリを常に最新のバージョンにアップデートしておく
スマホ(iOSやAndroid)やパソコンのOS、そしてメールアプリなどは、常に最新の状態にアップデート(更新)しておきましょう。
アップデートには「新機能の追加」だけでなく、「新しく見つかったセキュリティの弱点(脆弱性)を塞ぐ」という重要な役割があります。古いバージョンのまま使い続けるのは、家に鍵をかけずに外出しているのと同じくらい危険です。「更新のお知らせ」が来たら、後回しにせず早めに適用する習慣をつけてください。
まとめ:不安を煽るメールには「無視と削除」が一番の対策
いかがでしたでしょうか。この記事の重要なポイントをまとめます。
迷惑メールは「開いただけ・見ただけ」なら基本的には安全
本文中の「URLリンク」や「添付ファイル」は絶対に触らない
「配信停止」ボタンを押したり、返信したりするのもNG
見つけたら何もせず、そっと閉じて「迷惑メール報告・削除」をする
突然「未払いがあります」「アカウントが凍結されました」といったメールが届くと、誰でも焦ってしまうものです。しかし、詐欺業者はまさにその「焦り」を狙っています。
まずは深呼吸をして、決してタップしないこと。そして速やかに削除すること。 冷静な「無視」こそが、あなた自身を守る最強のセキュリティ対策になります。
この記事が、あなたの不安を少しでも和らげるお役に立てば幸いです!


にほんブログ村

